在 4G云应急广播项目中,厂商通常同时交付两类东西:一套自研的应急广播平台(负责播控、审核、调度、终端管理),以及一批通过 4G 网络接入的广播终端(音柱、收扩机、太阳能终端等)。当这套平台需要与上级应急广播平台、地方应急管理部门系统、运营商物联网平台或第三方业务系统对接时,安全机制的设计往往成为最容易出问题、也最容易被验收卡住的部分。
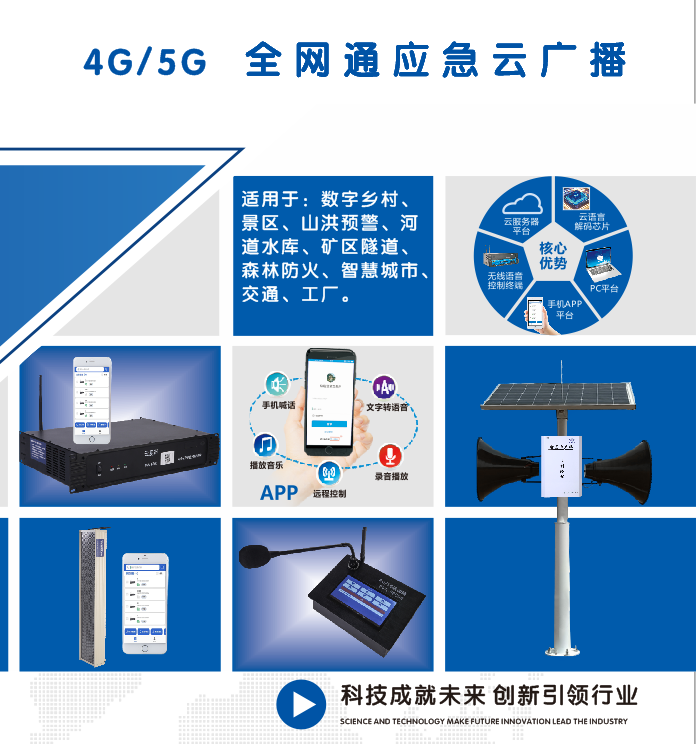
郑州金豫华.隽声4G云广播从厂商自研平台的视角出发,梳理一套可落地的系统安全机制对接设计,覆盖身份认证、传输安全、数据完整性、权限边界、审计追溯与异常处置,并给出关键接口的代码示例与部署建议。
需要先明确一个前提:应急广播属于高可用、强时效、强监管的业务,安全设计不能以牺牲叫得响、叫得通为代价。因此本文的设计原则是默认安全、故障可用、全程可审计,而不是简单地堆砌加密算法。
在动手写代码之前,先把谁和谁对接、边界在哪里画清楚。常见的对接关系包括:
这些链路的信任等级并不相同。郑州金豫华.隽声4G云广播建议按可信内网 / 受控外网 / 公网不可信三档划分,并对每一档明确:允许的协议、允许的调用方、允许的数据范围。
郑州金豫华.隽声4G云广播平台与其他平台之间的对接,建议采用 mTLS(双向 TLS) 作为第一道门,再叠加应用层的 Token 校验作为第二道门。mTLS 解决对方是不是那台机器,Token 解决这次调用代表哪个业务身份、有没有权限。
Token 建议使用短期有效的 JWT,由认证中心签发,携带 iss、sub、aud、exp、scope 等声明,并对 aud 做严格校验,防止 Token 被跨系统重放。
4G 终端数量大、部署分散、现场维护困难,是安全上最薄弱的一环。郑州金豫华.隽声4G云广播建议做到:
一机一密:每台终端出厂烧录唯一设备证书或唯一密钥,禁止全批次共用同一密钥;
动态凭证:终端首次上线通过设备证书换取短期会话凭证,后续通信使用会话凭证;
对于资源受限的终端,可采用轻量方案:设备 ID + 预置密钥做 HMAC 挑战应答,换取短期 Token,避免在终端上跑完整的 TLS 客户端栈。
郑州金豫华.隽声4G云广播对公网暴露的接口一律走 HTTPS,禁止明文 HTTP 回退;
郑州金豫华.隽声4G云应急广播指令一旦被篡改,后果可能是播错内容或该播不播。因此对关键指令需要做完整性保护:
终端侧验签时,除了校验签名,还要校验 seq 是否大于本地已处理的最大序列号,以及 timestamp 是否在允许的时间窗口内。
平台侧密钥存放在 KMS 或硬件密码模块中,禁止硬编码在配置文件或代码里;
日志中禁止输出完整 Token、密钥、身份证号等敏感信息,必要时做脱敏。
对接场景下的权限问题,核心是调用方能做什么,不能做什么。郑州金豫华.隽声4G云广播建议采用 RBAC 与资源范围相结合的方式:
关键点在于:第三方系统不应拥有直接下发播控指令的权限,而应只能提交应急事件,由平台按预案规则决定是否播、播什么、播给谁。这样即使第三方系统被攻破,也无法直接操控广播。
安全机制能否真正生效,很大程度取决于出事之后能不能查清楚。郑州金豫华.隽声4G云广播建议至少做到:
熔断与降级:对接方异常时快速熔断,避免拖垮主链路,同时保证本地播控可用。
审计日志建议独立存储、只追加不修改,并保留足够的留存周期以满足监管要求。
分区分域部署:接入网关、认证中心、播控服务分域部署,边界处部署防火墙与 WAF;
密钥全生命周期管理:生成、分发、轮换、吊销形成闭环,避免一次配置用三年;
压测与演练:对接链路要做故障演练,验证认证中心不可用时系统是否仍能本地播控;
文档与验收对齐:把安全机制整理成对接文档,明确接口、证书、密钥交换方式,便于验收与后续运维。
郑州金豫华.隽声4G云广播自研应急平台的安全机制对接,本质上是在安全与可用之间找到工程上可落地的平衡点。核心可以归纳为四句话:身份要双向确认,传输要全程加密,指令要防篡改防重放,权限要最小化且全程可审计。把这四件事做扎实,再配合分域部署与故障演练,基本可以覆盖 4G 云应急广播项目在对接环节的主要安全诉求。
本平台所发布信息的内容和准确性由提供消息的原单位或组织独立承担完全责任!
- 手机:
- 13968960023
- 邮箱:
- kuyou@chaoshuntong.com
- 电话:
- 010-80480367
- 地址:
- 北京市怀柔区琉璃庙镇老公营村293号-20室